Троян на телефоне скрывает вредоносные функции под видом полезного приложения. Такие угрозы существуют для Android и iOS. При подозрении на заражение прекратите платежи, ограничьте связь и проверьте приложения. Меняйте пароли с другого, доверенного устройства.
В августе 2026 года Positive Technologies описала шпиона DragonDoll под видом обновления Chrome. Приманка содержала тексты на 34 языках, включая русский.
Из статьи вы узнаете:
- как вредоносное ПО попадает на смартфон;
- какие признаки требуют проверки;
- как действовать владельцам Android и iPhone;
- что разработчикам проверить перед релизом приложения.
Что такое троян
Троянская программа — это разновидность вредоносного ПО, которое выдают за безопасное приложение. Например, поддельный просмотрщик фото открывает картинку, а после получения разрешений читает сообщения.
Вредоносная программа «троянский конь» — это угроза, название которой отсылает к древнегреческому мифу. Внутри подарка, впущенного в город, скрывались воины. Троян тоже использует доверие к внешнему виду, скрывая опасные функции.
Троян крадёт переписку, перехватывает коды, подменяет реквизиты. Возможности зависят от образца, полученных прав и уязвимостей системы: не каждый троян получает полный доступ к телефону.
Может ли быть троян на телефоне?
Да. Android-трояны используют обман, ошибки ПО и избыточные разрешения. В Android можно устанавливать APK — пакеты приложений — из разных источников. Это дополнительный путь доставки подделок.
Подпись кода и песочница ограничивают доступ приложений iOS к системе. В Android тоже есть песочница. Эти меры снижают риски, но не исключают заражение. Джейлбрейк снимает штатные ограничения iOS и ослабляет защиту.
По отчёту «Лаборатории Касперского» от 04.03.2026, её мобильные решения за 2025 год предотвратили более 14 млн атак с вредоносным, рекламным или нежелательным ПО. Это срабатывания защиты, не число заражённых телефонов и не сравнение платформ.
|
Критерий
|
Android
|
iOS
|
|
Пути заражения
|
Поддельные APK, заражённые приложения, уязвимости, изменённые прошивки
|
Вредоносные приложения, уязвимости; дополнительные риски при джейлбрейке
|
|
Вероятность
|
Зависит от источников ПО, обновлений и прав
|
Штатные ограничения затрудняют установку подделок; риск сохраняется
|
|
Типичные угрозы
|
Банковские трояны, SMS-перехватчики, шпионы
|
Кража доступных приложению данных, целевое шпионское ПО
|
|
Главная защита
|
Проверенные источники, обновления, контроль прав, Play Protect
|
Обновления, проверка доступов, сохранение штатной защиты
|
По отчёту «Лаборатории Касперского» от 04.03.2026, её мобильные решения за 2025 год предотвратили более 14 млн атак с вредоносным, рекламным или нежелательным ПО. Это срабатывания защиты, не число заражённых телефонов и не сравнение платформ.
Разновидности троянских програм
Троянские вредоносные программы — это угрозы с разными задачами. Один образец может совмещать несколько функций. Мобильные трояны различаются по задачам: одни похищают данные, другие блокируют доступ или устанавливают дополнительные компоненты.
Банковский троян перехватывает данные входа и подменяет экраны приложений, помогая злоумышленникам получать доступ к счетам и похищать деньги.
Шпионский троян собирает сообщения и другие доступные данные. Он может записывать содержимое экрана, а встроенный кейлоггер — перехватывать вводимые сведения.
Троян-вымогатель блокирует устройство или шифрует доступные файлы, после чего требует выкуп за восстановление доступа.
Клиппер подменяет скопированные реквизиты, например адрес криптокошелька. Если не проверить получателя перед переводом, деньги могут уйти злоумышленнику.
SMS-троян при наличии необходимых разрешений читает сообщения с кодами подтверждения, отправляет платные SMS или рассылает приманки контактам владельца.
Бэкдор позволяет злоумышленнику отправлять устройству команды. Возможности удалённого управления зависят от полученных прав и используемых уязвимостей.
Дроппер доставляет и устанавливает дополнительные вредоносные компоненты. Поэтому опасные функции могут появиться уже после первоначальной установки приложения.
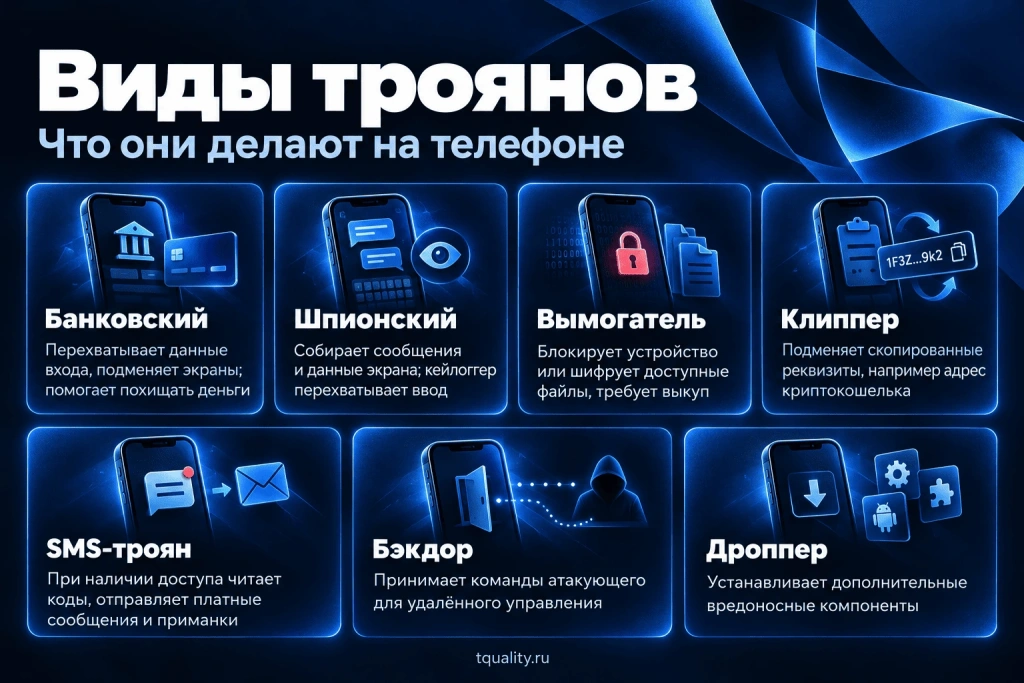
Картинка. Семь типов мобильных троянов: какие данные они крадут и как используют доступ к устройству.
Triada. В марте 2025 года «Лаборатория Касперского» обнаружила версию этого бэкдора в прошивках поддельных Android-смартфонов. Она вмешивалась в работу приложений, похищала данные сессий и подменяла адреса криптокошельков. Через описанные криптовалютные модули с 13 июня 2024 года похитили более 264 тыс. долларов. Удаление приложения такую проблему не решает.
DragonDoll. По исследованию Positive Technologies от 27.08.2026, шпион маскировался под Chrome. Через специальные возможности Android он собирал данные интерфейса и управлял устройством. Число языков приманки не показывает число пострадавших.
Mamont. F6 22.12.2025 описала рассылку APK под видом фото в чатах. Программа просила назначить её основным приложением для SMS. По оценке F6, среднее списание при успешных атаках в третьем квартале 2025 года составляло около 30 тыс. рублей. Это показатель описанных атак, не всех заражений.
Признаки заражения телефона трояном
Нагрев и разрядка батареи не доказывают заражение. Сопоставьте изменения с недавними установками.
- Батарея разряжается быстрее. Износ обычно проявляется постепенно; резкий рост расхода у нового приложения требует проверки.
- Телефон греется в покое. После игры нагрев ожидаем; в покое проверьте фоновые процессы.
- Появилась реклама поверх других приложений. Баннер на одном сайте чаще связан с самим сайтом или уведомлениями браузера.
- Обнаружились неизвестные приложения. Проверьте разработчика: незнакомое название бывает у системного компонента.
- Вырос расход трафика. Сначала исключите обновления, облачное копирование и просмотр видео.
- Снизилась производительность. Исключите нехватку памяти; проверьте связь с установкой нового файла.
- Приходят неожиданные коды, появляются списания. Обратитесь в банк; причиной бывает и кража пароля без заражения.
- Приложение требует необычный доступ. Просмотрщику фото не нужны управление другими программами, чтение SMS и специальные возможности.
Если защитная программа обнаружила троян на Android, сохраните название угрозы. Выражение «вирус-троян на Андроиде» — бытовое: способ очистки зависит от конкретного обнаружения.
Схема первичной проверки:
Изменилось поведение → проверьте приложения и права → найден подозрительный доступ → ограничьте связь и начните очистку.
Неизвестное списание → сразу свяжитесь с банком с другого устройства.
Как удалить троян с телефона
Не вводите на подозрительном устройстве пароли. При доступе к рабочим сервисам сообщите ИТ-службе. До сброса сохраните сведения об угрозе и списаниях: очистка не отменяет утечку.
Как удалить троян на Android
- Ограничьте связь. Включите авиарежим, отдельно проверьте Wi-Fi и Bluetooth. Это ограничивает обмен данными, но не удаляет угрозу.
- Защитите аккаунты с другого устройства. Смените скомпрометированные пароли, завершите неизвестные сессии. При списаниях сразу звоните в банк, не дожидаясь очистки.
- Если приложение мешает удалению, включите безопасный режим по инструкции производителя: он отключает загруженные приложения.
- Отзовите расширенные разрешения у подозрительного приложения. Проверьте администраторов устройства, специальные возможности, уведомления и показ поверх окон. Отключите права подозрительной программы, удалите её. Для рабочего телефона согласуйте действия с ИТ-службой.
- Проведите проверку. Вернитесь в обычный режим, подключитесь для обновлений. Откройте Google Play → профиль → Play Защита, запустите сканирование. Обновите Android. Антивирус для телефона скачивайте из проверенного источника.
- Если проблема сохраняется, рассмотрите сброс настроек. Сохраните фото и документы без APK; проверьте данные аккаунта для повторного входа. Сброс удалит пользовательские данные. Установите нужные приложения заново из проверенных источников.
Если заражена прошивка, сброс может не помочь. Для описанной Triada рекомендуют официальную перепрошивку. Обратитесь в сервис: неподходящий образ системы способен повредить телефон.
Как удалить троян на iPhone
-
Включите авиарежим и убедитесь, что Wi-Fi и Bluetooth выключены. С другого устройства смените пароль Аккаунта Apple, проверьте подключённые устройства и включите двухфакторную аутентификацию.
- Обновите iOS. Для загрузки потребуется интернет. Обновление закрывает известные уязвимости.
- Удалите подозрительные приложения. Проверьте «Настройки → Основные → VPN и управление устройством». Неизвестный профиль проверьте, корпоративный обсудите с ИТ-службой: удаление затрагивает связанные данные.
- При проблеме в Safari закройте вкладку и очистите историю и данные сайтов. Это не удаляет вредоносное приложение.
- При обоснованном подозрении восстановите устройство, сохранив нужные данные отдельно. Если подозреваете установку вредоносного ПО, Apple рекомендует не возвращать резервную копию целиком.
- После джейлбрейка восстановите официальную iOS через компьютер по инструкции Apple. При признаках целевой слежки обратитесь к специалисту: домашние проверки не подтверждают полную очистку.
Как защититься от троянов на телефоне
-
Используйте официальные магазины и проверяйте разработчика: магазин снижает риск, но не гарантирует безопасность.
- Не устанавливайте APK из мессенджера под видом фото или обновления банка.
- Вместо неожиданной ссылки из SMS самостоятельно откройте приложение организации.
- Обновляйте ОС и приложения; учитывайте срок поддержки телефона.
- Отклоняйте права, которые не нужны для заявленной функции.
- Не включайте специальные возможности по инструкции незнакомца.
- Держите включённой Google Play Защиту на совместимом Android.
- Включите двухфакторную аутентификацию, проверяйте активные сессии.
- Используйте уведомления об операциях, лимиты и отдельную карту с небольшим остатком. Это ограничивает потери, но не устраняет заражение.
- Покупайте смартфоны у проверенных продавцов, избегайте сомнительных прошивок.
Как тестируют приложения на безопасность
Разработчики проверяют свой код и сторонние SDK — наборы инструментов и библиотек. Оценивают происхождение компонентов, их разрешения и поведение.
OWASP MASVS задаёт требования к защищённости мобильных приложений, а MASTG описывает методы их проверки. Статический анализ SAST исследует код без запуска. Динамический анализ DAST проверяет работающее приложение и его взаимодействия. Пентест моделирует согласованные действия атакующего, чтобы оценить возможность эксплуатации уязвимостей.
Перед релизом проверьте:
-
минимально необходимые разрешения и поведение при отказе в доступе;
- хранение данных и отсутствие секретов в журналах;
- шифрование трафика и проверку сертификатов;
- аутентификацию, серверные права и завершение сессий;
- состав, версии и происхождение библиотек;
- подпись сборки, отсутствие отладочных функций и необходимые меры против модификации.
Проверки снижают риски, но не гарантируют отсутствие вредоносного кода и не исключают отдельные приложения-подделки.
«Точка качества» проводит
тестирование мобильных приложений для Android и iOS, включая проверки аутентификации, шифрования и подтверждения личности. Состав работ определяют с учётом продукта.
Чем троян отличается от вируса
Вирус размножается, внедряя код в другие файлы или объекты. Троян маскирует вредоносные функции под безопасное ПО; самовоспроизведение не является его определяющим свойством.
|
Признак
|
Вирус
|
Троян
|
Червь
|
|
Основной механизм
|
Заражение других объектов
|
Маскировка опасных функций
|
Самостоятельное распространение
|
|
Объект-носитель для размножения
|
Обычно нужен
|
Размножение не определяет категорию
|
Не нужен
|
|
Типичный путь появления
|
Запуск заражённого объекта
|
Установка подделки, заражённый компонент
|
Уязвимости, доступные каналы связи
|
«Троянские программы — это вирус?» Технически это разные понятия, хотя одна программа может совмещать несколько механизмов. Подробнее — в статье «
Что такое троян».
Краткие выводы
- Троян скрывает опасные функции под видом полезного приложения.
- Неизвестные приложения, необычные разрешения и внезапный рост расхода ресурсов требуют проверки.
- При подозрении на заражение отключите связь и прекратите платежи. Меняйте пароли с другого устройства; при списаниях сразу звоните в банк.
- Обновляйте систему, проверяйте источники приложений и выдавайте только необходимые разрешения.
Источники и ссылки
[1] Positive Technologies, DragonDoll, 27.08.2026:
https://positechglobal.com/en/research/pt-esc-threat-intelligence/dragondoll-what-s-behind-the-googl...
[2] Securelist, «Мобильная вирусология 2025», 04.03.2026: https://securelist.ru/mobile-threat-report-2025/114906/
[3] «Лаборатория Касперского», Triada в поддельных смартфонах: https://www.kaspersky.ru/blog/trojan-in-fake-smartphones/39418/
[4] F6, Mamont, 22.12.2025: https://www.f6.ru/media-center/press-releases/mamont-rat/
[5] Google, Play Защита: https://support.google.com/googleplay/answer/2812853?hl=ru
[6] Google, безопасный режим на Pixel: https://support.google.com/pixelphone/answer/2852139?hl=ru
[7] Google, удаление вредоносного ПО: https://support.google.com/accounts/answer/9924802?co=GENIE.Platform%3DAndroid&hl=ru
[8] Apple, профили конфигурации: https://support.apple.com/ru-ru/guide/iphone/iph6c493b19/ios
[9] Apple, восстановление заводских настроек: https://support.apple.com/ru-ru/guide/personal-safety/-ips4603248a8/web
[10] OWASP MASVS: https://mas.owasp.org/MASVS/